
افزایش امنیت وردپرس؛ جلوگیری از ویرایش فایلهای قالب و افزونه از پیشخوان
امنیت وردپرس یکی از مهمترین دغدغههای مدیران وبسایتهاست. گاهی دسترسی غیرضروری به بخش ویرایش فایلهای قالب و افزونهها میتواند زمینهساز تغییرات ناخواسته، خرابکاری یا سوءاستفاده از دسترسیهای مدیریتی شود.
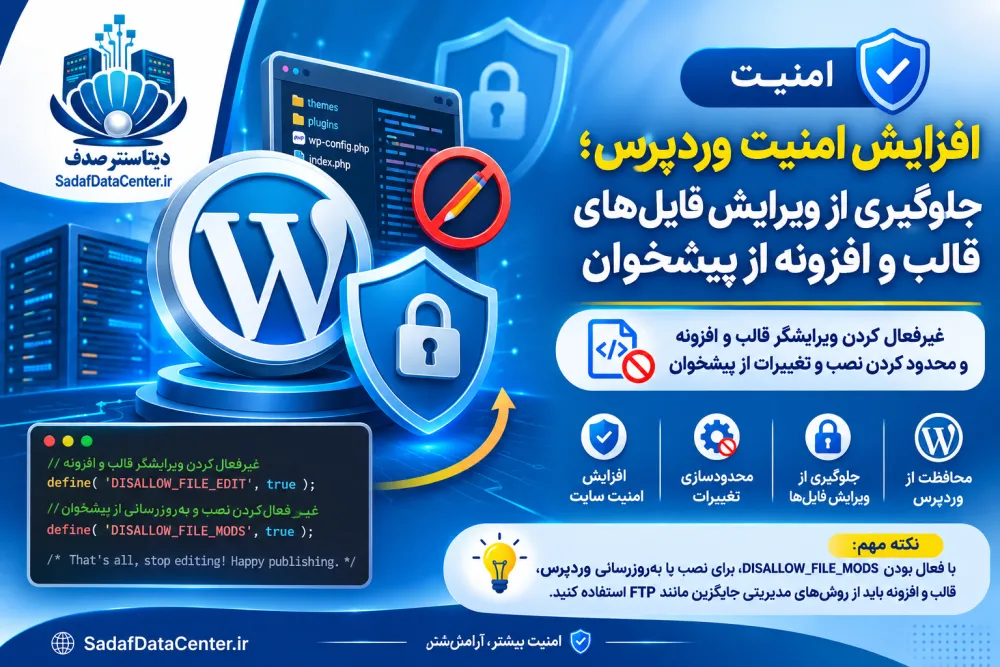
یکی از اقدامات ساده و کاربردی برای افزایش امنیت وردپرس، غیرفعال کردن ویرایشگر داخلی قالب و افزونه و محدود کردن نصب و تغییرات از طریق پیشخوان است.
چگونه این قابلیت را فعال کنیم؟
ابتدا وارد کنترلپنل هاست خود شوید و فایل wp-config.php را در مسیر اصلی نصب وردپرس باز کنید.
سپس کد زیر را قبل از خط /* That's all, stop editing! Happy publishing. */ قرار دهید:
// غیرفعال کردن ویرایشگر قالب و افزونه
define( 'DISALLOW_FILE_EDIT', true );
// غیرفعال کردن نصب و بهروزرسانی از پیشخوان
define( 'DISALLOW_FILE_MODS', true );
پس از ذخیره فایل، تنظیمات اعمال میشوند و نیازی به نصب افزونه اضافی نیست.
این تنظیمات چه کاربردی دارند؟
با فعالسازی این دو گزینه:
-
ویرایشگر فایلهای قالب از پیشخوان وردپرس غیرفعال میشود.
-
ویرایشگر فایلهای افزونه غیرفعال میشود.
-
نصب و حذف افزونهها و قالبها از پیشخوان محدود میشود.
-
بهروزرسانی وردپرس، قالبها و افزونهها از پیشخوان نیز غیرفعال میشود.
نکته مهم: با فعال بودن DISALLOW_FILE_MODS، برای نصب یا بهروزرسانی وردپرس، قالب و افزونه باید از روشهای مدیریتی جایگزین مانند FTP یا File Manager استفاده کنید یا این محدودیت را موقتاً غیرفعال کنید.
آیا این روش مانع هک شدن وردپرس میشود؟
خیر. این تنظیمات یک لایه امنیتی تکمیلی هستند و بهتنهایی مانع نفوذ، آپلود فایل مخرب یا تغییر فایلها از طریق FTP، کنترلپنل هاست و آسیبپذیری افزونهها نمیشوند.
برای افزایش امنیت وبسایت پیشنهاد میشود اقدامات زیر نیز انجام شوند:
-
استفاده از نسخههای اصلی و معتبر وردپرس، قالب و افزونهها.
-
بهروزرسانی منظم هسته وردپرس، قالبها و افزونهها.
-
استفاده از رمز عبور قوی و فعالسازی احراز هویت دومرحلهای.
-
تهیه نسخه پشتیبان منظم و نگهداری آن در محلی جدا از هاست اصلی.
-
محدودسازی دسترسی کاربران و بررسی دورهای فایلهای مشکوک.
-
استفاده از سرویس میزبانی وب با تنظیمات امنیتی مناسب.
جمعبندی
امنیت وبسایت تنها با یک تنظیم تأمین نمیشود؛ بلکه مجموعهای از اقدامات پیشگیرانه، کنترل دسترسی، پایش فایلها و تهیه نسخه پشتیبان است که میتواند احتمال بروز مشکلات امنیتی را کاهش دهد.
در سرویسهای میزبانی وب دیتاسنتر صدف، توجه به امنیت زیرساخت و نگهداری صحیح اطلاعات، از موضوعات مهم در ارائه خدمات میزبانی است.

هنوز نظری ثبت نشده است. اولین نفری باشید که نظر میدهد!