

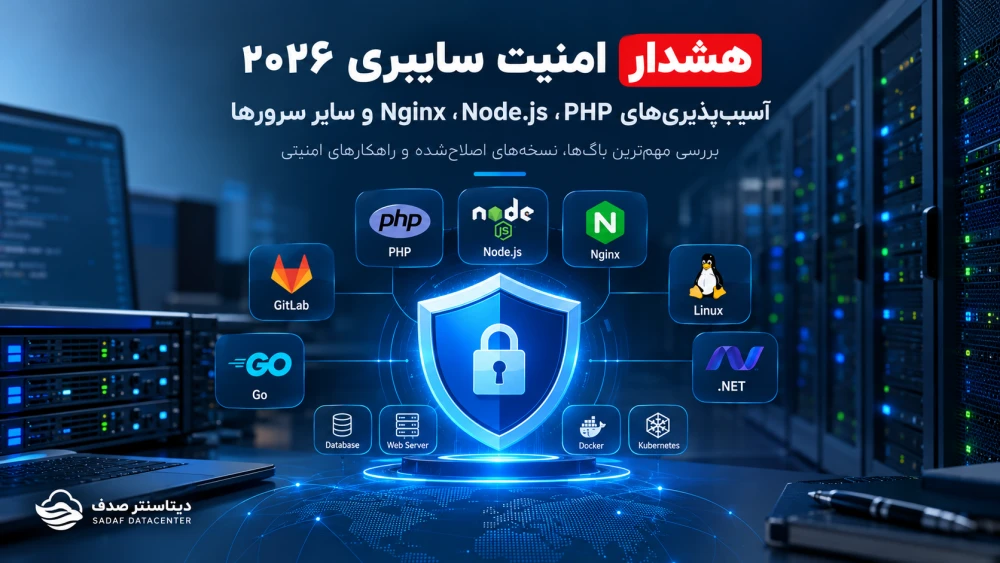
هشدار امنیت سایبری؛ آسیبپذیریهای جدید در PHP، Node.js، Nginx و سایر فناوریهای سرور
با گسترش استفاده از نرمافزارهای تحت وب، سرورهای مجازی و اختصاصی، فناوریهای کانتینری و سرویسهای ابری، امنیت نرمافزارها به یکی از مهمترین موضوعات حوزه فناوری اطلاعات تبدیل شده است.
در اکتبر ۲۰۲۶، چندین پروژه و محصول پرکاربرد از جمله PHP، Node.js، Nginx، GitLab، Go و برخی مؤلفههای سیستمعامل لینوکس، اصلاحیهها و بهروزرسانیهای امنیتی منتشر کردهاند.
برخی از این آسیبپذیریها در شرایط خاص میتوانند باعث اجرای کد از راه دور، دسترسی غیرمجاز، اختلال در سرویس، خرابی حافظه یا تضعیف اعتبارسنجی گواهیهای دیجیتال شوند.
در این گزارش، مهمترین موارد قابل توجه برای مدیران سرور و توسعهدهندگان معرفی میشوند. توجه داشته باشید که وجود آسیبپذیری در یک محصول لزوماً به معنای آسیبپذیر بودن تمام نسخهها یا تمام نصبهای آن نیست؛ میزان خطر به نسخه، تنظیمات، مؤلفههای فعال و شرایط بهرهبرداری بستگی دارد.
آسیبپذیریهای PHP
در ۲۱ اکتبر ۲۰۲۶، دو آسیبپذیری مهم در PHP با شناسههای زیر گزارش شدند:
-
CVE-2026-109618
-
CVE-2026-109619
این نقصها در شرایط مشخص میتوانند امکان اجرای کد از راه دور بدون احراز هویت را فراهم کنند. بنابراین، سرورهایی که درخواستهای وب را با محیط اجرایی آسیبپذیر PHP پردازش میکنند، باید در اولویت بررسی قرار گیرند.
نسخههای اصلاحشده اعلامشده عبارتاند از:
-
PHP 8.5.12
-
PHP 8.4.27
-
PHP 8.3.36
-
PHP 8.2.35
مدیران سرور باید نسخه PHP مورد استفاده وبسایتها، وضعیت PHP-FPM و سایر روشهای اجرای PHP را بررسی کنند. در نسخههای قدیمی یا توزیعهای لینوکس دارای اصلاحیههای اختصاصی، لازم است وضعیت پشتیبانی و اصلاحیههای ارائهدهنده نیز بررسی شود.
منبع: https://www.php.net/archive/2026.php
آسیبپذیریهای Node.js
در ۲۱ اکتبر ۲۰۲۶، تیم Node.js مجموعهای از اصلاحیههای امنیتی را برای چند شاخه این محیط اجرایی منتشر کرد.
یکی از موارد مهم، نقصی در رمزگشای Brotli با شناسه CVE-2026-111497 است که در شرایط مشخص میتواند به خرابی حافظه و احتمال اجرای کد از راه دور منجر شود. همچنین برخی دیگر از موارد اصلاحشده به بررسی گواهیهای TLS و اعتبارسنجی نام میزبان مربوط هستند.
نسخههای اصلاحشده اعلامشده:
-
Node.js 22.23.4
-
Node.js 24.22.1
-
Node.js 26.12.1
توسعهدهندگان باید نسخه محیط اجرایی، وابستگیهای پروژه و نسخه Node.js در کانتینرها و محیط تولید را بررسی کنند. استفاده از شاخههای فاقد پشتیبانی میتواند خطر باقی ماندن آسیبپذیریهای اصلاحنشده را افزایش دهد.
منبع: https://nodejs.org/en/blog/vulnerability/october-2026-security-releases
آسیبپذیریهای Nginx
در اکتبر ۲۰۲۶، چند نقص امنیتی در Nginx و محصولات مرتبط با آن مورد توجه قرار گرفتند. این موارد شامل نقصهای مرتبط با مدیریت حافظه، پردازش درخواستهای HTTP/3، تنظیمات مشخص بازنویسی مسیر و برخی قابلیتهای پردازش درخواست هستند.
در میان شناسههای گزارششده میتوان به موارد زیر اشاره کرد:
-
CVE-2026-15176
-
CVE-2026-93479
-
CVE-2026-95101
-
CVE-2026-97629
-
CVE-2026-97205
نسخههای Nginx OSS اعلامشده برای اصلاح مجموعه مربوط شامل 1.31.7 در شاخه اصلی و 1.30.6 در شاخه پایدار هستند. وضعیت محصولات تجاری و سایر نسخهها باید از اطلاعیه مربوط به همان محصول بررسی شود.
توصیه میشود مدیران، نسخه نصبشده، ماژولهای فعال و تنظیمات مرتبط را بررسی کنند و اصلاحیه مناسب را مطابق مستندات رسمی نصب کنند.
منبع: https://nginx.org/en/security_advisories.html
آسیبپذیریهای GitLab
در اکتبر ۲۰۲۶، اصلاحیههای امنیتی مهمی برای نسخههای خودمیزبان GitLab منتشر شد. برخی از این موارد از اهمیت بالایی برخوردار هستند و در صورت استفاده از نسخه آسیبپذیر، ممکن است امنیت سامانه مدیریت کد و زیرساخت مرتبط را تهدید کنند.
این موضوع برای شرکتهای نرمافزاری، تیمهای توسعه و سازمانهایی که GitLab را روی سرور اختصاصی یا مجازی خود اجرا میکنند، اهمیت ویژهای دارد.
نسخههای اصلاحشده باید بر اساس شاخه نصبشده و اطلاعیه رسمی GitLab انتخاب شوند. همچنین لازم است دسترسیهای مدیریتی، حسابهای کاربری و گزارشهای امنیتی بررسی شوند.
منبع: https://about.gitlab.com/releases/
آسیبپذیریهای زبان برنامهنویسی Go
در اکتبر ۲۰۲۶، اصلاحیههایی برای Go منتشر شد که یکی از موارد آن با شناسه CVE-2026-111943 به اعتبارسنجی گواهیهای دیجیتال در بسته crypto/x509 مربوط است.
این تغییر در واکنش به مشکل اعتماد به برخی گواهیهای میانی انجام شده است. برنامههایی که با Go ساخته شدهاند و به اعتبارسنجی گواهیهای TLS وابسته هستند، باید از نسخههای اصلاحشده استفاده کنند.
نسخههای اعلامشده شامل Go 1.27.3 و Go 1.26.10 هستند.
توسعهدهندگان باید پس از بهروزرسانی ابزارهای ساخت، برنامههای خود را مجدداً بسازند و در محیط تولید مستقر کنند.
منبع: https://go.dev/security/
بهروزرسانیهای امنیتی سیستمعامل لینوکس
هسته لینوکس و بستههای سیستمی آن بهطور مستمر با اصلاحیههای امنیتی جدید بهروزرسانی میشوند. در اکتبر ۲۰۲۶ نیز اطلاعیههایی درباره آسیبپذیریهای هسته و سایر بستههای سیستمعامل منتشر شدهاند.
از آنجا که سرورهای میزبانی وب، سرورهای پایگاه داده و بسیاری از زیرساختهای مجازیسازی بر پایه لینوکس اجرا میشوند، عقب ماندن از اصلاحیههای امنیتی میتواند ریسک عملیاتی ایجاد کند.
مدیران باید موارد زیر را بررسی کنند:
-
وضعیت بهروزرسانی هسته سیستمعامل
-
بستههای امنیتی توزیع لینوکس
-
نیاز به راهاندازی مجدد سرور پس از نصب اصلاحیهها
-
وضعیت پشتیبانی نسخه سیستمعامل
-
اصلاحیههای اختصاصی ارائهشده برای توزیعهای مورد استفاده
منابع رسمی:
-
Debian: https://www.debian.org/security/
-
Red Hat: https://access.redhat.com/security/
آسیبپذیریهای XZ Utils
در ۲۰ اکتبر ۲۰۲۶، یک اطلاعیه امنیتی در Ubuntu درباره XZ Utils منتشر شد. بر اساس این اطلاعیه، پردازش فایلهای فشردهسازیشده دستکاریشده در شرایط مشخص میتواند باعث از کار افتادن برنامه یا اجرای برنامههای ناخواسته شود.
XZ Utils از ابزارهای مورد استفاده در بسیاری از سیستمهای لینوکسی است؛ بنابراین مدیران باید وضعیت بسته نصبشده و اصلاحیه مربوط به نسخه توزیع خود را بررسی کنند.
منبع: https://ubuntu.com/security/notices
آسیبپذیریهای .NET
در ۲۰ اکتبر ۲۰۲۶، چندین مشکل امنیتی در بستههای مرتبط با .NET از طریق اطلاعیههای امنیتی Ubuntu گزارش و اصلاح شدند.
این موضوع برای سرورهایی که برنامههای مبتنی بر .NET را اجرا میکنند، بهویژه سامانههای سازمانی و APIهای تحت وب، اهمیت دارد.
مدیران باید نسخه Runtime و SDK، بستههای نصبشده و اصلاحیههای مربوط به سیستمعامل یا ارائهدهنده رسمی را بررسی کنند.
منبع: https://ubuntu.com/security/notices
سایر فناوریهایی که باید بررسی شوند
علاوه بر موارد بالا، محصولات زیر نیز باید در برنامه منظم پایش آسیبپذیری قرار داشته باشند. این فهرست به معنای تأیید کشف یک باگ جدید در تکتک این محصولات در اکتبر ۲۰۲۶ نیست؛ وضعیت هر محصول باید از منابع رسمی آن بررسی شود.
وبسرورها و سرویسهای شبکه
-
Apache HTTP Server
-
HAProxy
-
Caddy
-
OpenSSH
-
OpenSSL
-
curl
پایگاه داده و ذخیرهسازی
-
MySQL
-
PostgreSQL
-
MongoDB
-
Redis
-
Elasticsearch
فریمورکها و محیطهای توسعه
-
Laravel
-
Symfony
-
Django
-
Spring Framework
-
Express.js
-
Ruby on Rails
-
ASP.NET Core
کانتینر، مجازیسازی و زیرساخت
-
Docker
-
Kubernetes
-
VMware ESXi
-
Proxmox VE
-
Git
-
Jenkins
-
Grafana
-
Prometheus
برای بررسی وضعیت هر یک از این محصولات، نسخه نصبشده باید با اطلاعیه رسمی و شناسه آسیبپذیری مربوط تطبیق داده شود. در مواردی که آسیبپذیری تأیید نشده است، نباید صرفاً بر اساس نام محصول نتیجه گرفت که آن محصول در معرض خطر است.
اقدامات پیشنهادی برای مدیران سرور
برای کاهش احتمال سوءاستفاده از آسیبپذیریها، اجرای یک فرایند منظم مدیریت وصلههای امنیتی ضروری است.
۱. شناسایی داراییها: فهرست نسخه سیستمعامل، وبسرور، زبانهای برنامهنویسی، پایگاههای داده و ابزارهای مدیریتی تهیه شود.
۲. بررسی اطلاعیهها: شناسه CVE، شدت آسیبپذیری، نسخههای متأثر و وضعیت اصلاحیه از منابع رسمی بررسی شود.
۳. اولویتبندی خطر: نقصهایی که امکان اجرای کد از راه دور، دور زدن احراز هویت یا دسترسی غیرمجاز ایجاد میکنند، با توجه به میزان مواجهه سرویس در اولویت قرار گیرند.
۴. نصب اصلاحیهها: بهروزرسانی در محیط آزمایشی بررسی و سپس مطابق برنامه نگهداری و با رعایت الزامات دسترسپذیری اجرا شود.
۵. بررسی لاگها: گزارشهای وبسرور، سیستمعامل، سرویسهای مدیریتی و ابزارهای امنیتی برای شناسایی رفتار مشکوک بررسی شوند.
۶. تهیه نسخه پشتیبان: پیش از تغییرات مهم، از دادهها و تنظیمات حیاتی نسخه پشتیبان معتبر تهیه شود.
۷. محدودسازی دسترسیها: سرویسهای مدیریتی غیرضروری از اینترنت عمومی دور نگه داشته شوند و دسترسیها بر اساس اصل حداقل دسترسی تنظیم شوند.
۸. بررسی سرویسهای فاقد پشتیبانی: نسخههای قدیمی که دیگر اصلاحیه امنیتی دریافت نمیکنند، در صورت امکان به نسخه پشتیبانیشده ارتقا داده شوند.
جمعبندی
امنیت سرور تنها به یک زبان برنامهنویسی یا یک وبسرور محدود نمیشود. آسیبپذیری در محیط اجرایی، سیستمعامل، کتابخانهها، ابزارهای مدیریت کد، پایگاه داده یا زیرساخت مجازیسازی میتواند امنیت کل سامانه را تحت تأثیر قرار دهد.
به همین دلیل، مدیران وبسایتها، شرکتهای نرمافزاری و ارائهدهندگان خدمات میزبانی باید علاوه بر دنبال کردن هشدارهای امنیتی، نسخههای نصبشده را بهطور مستمر بررسی و اصلاحیههای معتبر را در زمان مناسب نصب کنند.
دیتاسنتر صدف توصیه میکند مسئولان فنی، اطلاعیههای رسمی تولیدکنندگان را دنبال کنند و از اتکا به فهرستهای غیررسمی یا شماره نسخههای تأییدنشده برای تصمیمگیری امنیتی خودداری کنند.
امنیت پایدار زیرساخت، حاصل پایش مستمر، بهروزرسانی اصولی و مدیریت صحیح دسترسیها است.
هنوز نظری ثبت نشده است. اولین نفری باشید که نظر میدهد!